


ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
ソースネクストの会員情報取得APIが不正アクセスを受け、最大約2252万件の氏名や住所、パスワードなどが漏えいした問題をめぐり、一部で「パスワードは平文で保存されていたのではないか」との見方が出ている。
同社の広報担当者はITmedia NEWSの取材に対して、「パスワードは暗号化して保存していた」と述べる一方、「暗号化されたパスワードを復号するための鍵にアクセス可能なシステム(API)に対して、不正アクセスが行われた」と説明。
「復号鍵そのものは流出していないが、パスワードが復号された状態で外部に流出したことを確認している」とし、攻撃者が平文でパスワードを取得していたことを認めた。
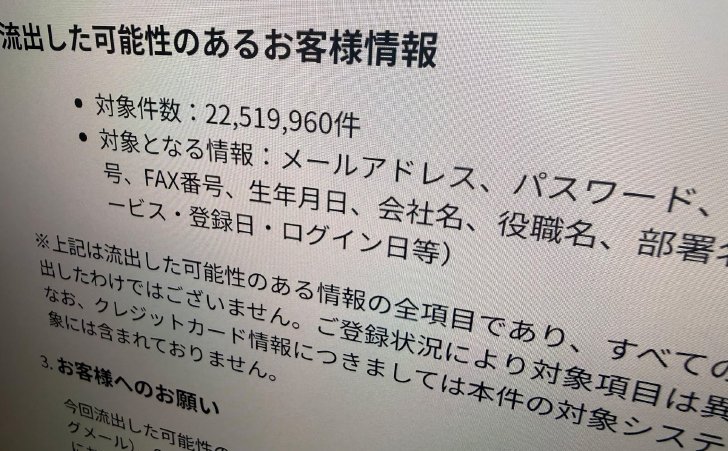 ソースネクストの15日付の発表より
「システムの開発時期が古く、最新のハッシュ化方式へ移行できていなかった」
パスワードをハッシュ化していなかった理由は、「当該システムは開発時期が古く、当時採用した暗号化方式を継続して使用していた。結果として、最新のハッシュ化方式への移行ができていなかった」と説明。具体的な開発時期は明らかにしなかった。
同社は全顧客のパスワードを強制リセットし、顧客に再設定を求めている。再設定後のパスワードの管理方法(ハッシュ化の有無)についても尋ねたが、「具体的な管理方式や今後の対応の詳細は、システムのセキュリティ確保の観点から、回答を差し控える」と述べた。
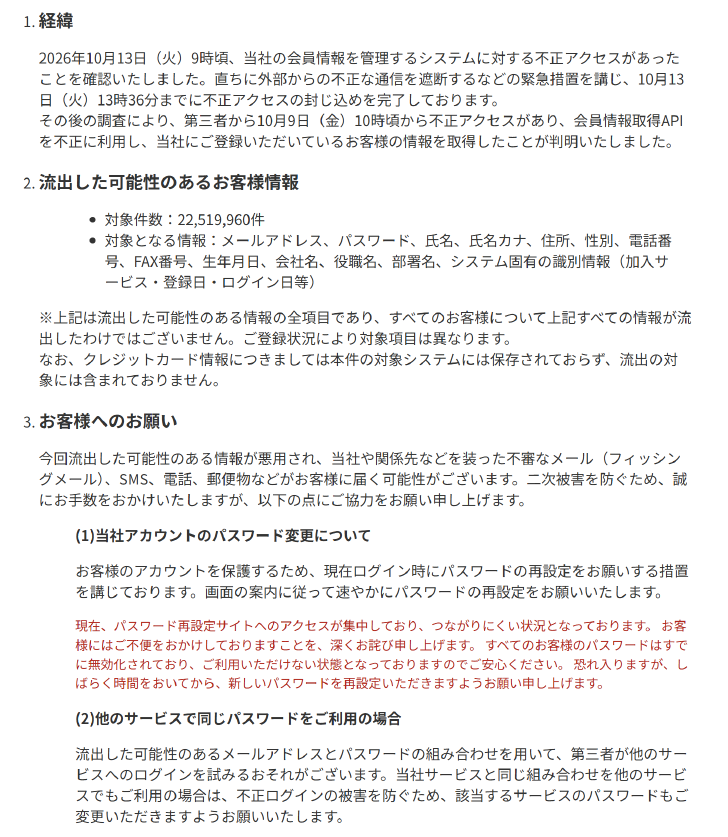 ソースネクストの15日付の発表より。パスワードの変更を求めている
対策の詳細は明かさず
不正アクセスを受けた会員情報取得APIの役割を同社に尋ねたところ、「個別の実装の詳細は、新たな攻撃を助長するおそれがあるため、回答を控える」と述べるにとどめた。
一部メディアに対して同社は、APIの戻り値にパスワードを含めていた理由について「ライセンス管理システムとの連携など、パスワードが必要な作業で使うため」と回答したという(参照:Yahoo!ニュース/山口健太氏のの記事)。
この内容を同社にただしたところ、「当社が確認を経てお伝えした正式な回答とは異なるもの」と述べる一方で、「APIの具体的な利用目的やシステム間の連携状況は現在、関係機関による捜査・調査に協力していることから、詳細な回答を差し控える」とし、どの部分が「正式な回答と異なる」かは説明しなかった。
また「今回の事案を受け、必要なセキュリティ対策はすでに実施している」というが、「具体的な対策内容の開示が新たな不正アクセスを助長するおそれもある」とし、対策の詳細は明かさなかった。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。


SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
4
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
5
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
6
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
-
9
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
10
Apple、初のタッチ対応「MacBook Pro」発表 新型OLED搭載、国内価格は49万9800円から
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR
