Главная Мария Нефёдова
Фото аватара

Мария Нефёдова

Автор «Хакера» с 2006 года

Блондинка, гик, книжный червь, синефил. Редактор ленты новостей; иногда автор Сцены.

OVHcloud CLI скомпрометирован и использовался для распространения малвари
Image

Французский облачный и хостинг-провайдер OVHcloud предупредил о компрометации пяти релизов своего фирменного CLI-инструмента. Злоумышленники захватили GitHub-аккаунт одного из контрибьюторов и подменили архивы версий с 0.11.0 по 0.15.0 сборками, предназначенными для кражи секретов.

«Контекстные бомбы» снижают эффективность атак с применением ИИ

Image

Исследователи из компании Tracebit разработали новый способ защиты от атак автономных ИИ-агентов и предложили использовать так называемые «контекстные бомбы» (context bombs). Идея заключается в том, что атакующий агент автоматически находит при изучении цели скрытые промпты-ловушки, которые сбивают ИИ с курса, направляют к фальшивым целям и заставляют тратить время и токены впустую.

В США запретили использование продукции DeepSeek в государственных системах

Image

Министерство внутренней безопасности США (DHS) обязало федеральные гражданские ведомства удалить продукты китайской ИИ-компании DeepSeek из своих систем и прекратить их закупку. Ограничения также распространяются на решения аффилированных компаний и сторонние продукты и сервисы, созданные на базе разработок DeepSeek.

Хакеры захватили более 300 выходных узлов Tor ради перехвата SSH-соединений

Image

ИБ-исследователь под ником Kaba обнаружил масштабную атаку на инфраструктуру Tor: злоумышленники скомпрометировали сотни серверов, на которых работали выходные узлы сети, и использовали их для перехвата SSH-соединений. Атакующие перенаправляли трафик на подконтрольные им серверы, где могли похищать пароли, отслеживать сессии и пытаться заразить целевые системы малварью Ebury.

Вышли патчи для PHP2Shell. Хакеры уже пытаются эксплуатировать свежие уязвимости

Image

Разработчики PHP выпустили экстренные патчи для двух критических уязвимостей, получивших общее название PHP2Shell. Эти проблемы позволяют удаленно выполнять код без аутентификации. Как и ожидалось, уязвимости затрагивают практически все серверы, где PHP используется для обработки веб-запросов. Теперь эксперты предупреждают, что попытки эксплуатации багов были замечены еще до выхода патчей.

У японского подразделения Burger King утекли данные 11 млн человек

Image

Японское подразделение Burger King сообщило о масштабной утечке данных. Злоумышленники получили доступ к серверу, где хранилась информация 11,18 млн пользователей официального приложения сети.

Группировка Lazarus применяет ИИ и постквантовое шифрование

Image

Специалисты «Лаборатории Касперского» обнаружили новую шпионскую кампанию северокорейской хак-группы Lazarus, получившую название Operation FlashHole. В своих атаках злоумышленники используют персонализированный фишинг, легитимное защитное ПО и обновленный набор малвари. Кроме того, исследователи выявили признаки применения хакерами генеративного ИИ и постквантовой криптографии.

Хостеры пострадали от атак на уязвимость в VMmanager

Image

Недавняя атака на FirstVDS оказалась частью более масштабной вредоносной кампании, нацеленной на хостинг-провайдеров, использующих VMmanager 6. О последствиях атак сообщили еще несколько компаний, а представители Senko Digital утверждают, что эта кампания затронула как минимум несколько десятков провайдеров. Разработчики VMmanager продолжают выпускать исправления и рекомендуют временно ограничить доступ к панелям управления.

Разработчики PHP предупредили о скором выпуске экстренных патчей

Image

Разработчики PHP предупредили администраторов о двух критических уязвимостях, для которых уже готовят экстренные патчи. Технические детали проблем пока не раскрываются, однако исследователи уже подтвердили существование багов, а в сети появилось видео с демонстрацией эксплоита PHP2Shell.

Mozilla, Google и Apple блокируют скомпрометированные сертификаты eMudhra

Image

Индийский удостоверяющий центр eMudhra отозвал восемь скомпрометированных промежуточных сертификатов. Оказалось, что приватные ключи для них были настолько слабыми, что их можно было восстановить практически мгновенно. Шесть из восьми промежуточных сертификатов предназначались для выпуска TLS-сертификатов и позволяли создавать поддельные сертификаты для любых сайтов, а еще два использовались для подписи кода.

Разработчики Drupal исправили критические RCE-баги и ожидают скорого появления эксплоитов

Image

Разработчики Drupal устранили две критические уязвимости, которые могли привести к удаленному выполнению кода на стороне сервера. Баги затрагивают модуль Field UI в ядре CMS и сторонний модуль Entity List, и для каждой из этих уязвимостей известен как минимум один способ эксплуатации, не требующий аутентификации. Разработчики предупреждают, что эксплоиты могут появиться уже в ближайшее время.

Хакеры взламывают устройства D-Link и Ubiquiti, чтобы превратить их в прокси

Image

Специалисты компании GreyNoise обнаружили, что злоумышленники взламывают сетевые устройства и скрыто устанавливают на них легитимное приложение Pawns.app, с помощью которого монетизируют чужие интернет-подключения через коммерческую сеть резидентных прокси. Исследователи нашли как минимум 143 скомпрометированных устройства в 34 странах.

Экстренные патчи исправляют критические баги в Nginx

Image

Разработчики F5 выпустили внеплановые патчи для нескольких уязвимостей в Nginx, включая три критические проблемы, которые при определенных условиях позволяют удаленно выполнить произвольный код.

Взлом OpenCode привел к утечке ключей API и несанкционированным списаниям

Image

Разработчики опенсорсного ИИ-инструмента OpenCode сообщили об инциденте, из-за которого произошла утечка API-ключей OpenAI, Anthropic и Google. По предварительным подсчетам, проблема затронула 1,4% пользователей OpenCode Console, но некоторые пострадавшие уже сообщают о несанкционированных списаниях на сотни и даже тысячи долларов США.

Таргетированная реклама использовалась для доставки спайвари

Image

Исследователи Citizen Lab обнаружили шпионскую кампанию AdFection, за которой предположительно стоит израильская компания Discover-Tech. Таргетированная реклама использовалась для проведения zero-click-атак и заражения устройств жертв коммерческой спайварью Candiru. Причем пользователю достаточно было открыть сайт или приложение с вредоносной рекламой, а никакого дополнительного взаимодействия и кликов не требовалось.

СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour

Image

Троих предполагаемых участников хак-группы DataSuckers задержали после расследования атаки на сеть ресторанов «Додо Пицца». По информации СМИ, выйти на одного из подозреваемых помогла банальная ошибка: хакер раскрыл свой домашний IP-адрес при подключении к скомпрометированным системам.

Android-троян Hirudo подменяет банковские приложения вредоносными версиями

Image

Аналитики из компании ThreatFabric обнаружили новый банковский троян Hirudo для Android, который подменяет легитимные банковские приложения модифицированными версиями. Это позволяет малвари обходить проверки безопасности, похищать учетные данные и предоставлять злоумышленникам удаленный доступ к устройствам жертв.
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN

Image

Как сообщает «Коммерсант», в Минцифры обсуждали возможность применения искусственного интеллекта для обнаружения и блокировки VPN-сервисов. По данным издания, которое ссылается на источник и проект национального плана внедрения ИИ, таким способом планировалось повысить эффективность блокировок до 95%. Однако в ведомстве заявили, что в актуальной версии документа такой инициативы нет.

Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька

Image

Представители OpenAI рассказали о новых случаях необычного поведения экспериментальных ИИ-моделей компании. Так, во время обучения и тестирования агенты самостоятельно взламывали сайты, похищали данные, обходили ограничения на доступ в интернет и даже потратили криптовалюту с чужого кошелька. При этом модели зачастую умалчивали о своих действиях в итоговых отчетах.
Компания FirstVDS сообщила о взломе

Image

Хостинг-провайдер FirstVDS пострадал от хакерской атаки: 17 октября 2026 года злоумышленники воспользовались уязвимостью в VMmanager 6 и получили доступ к части инфраструктуры компании. В результате с некоторых клиентских серверов были похищены пароли, ключи доступа, токены, конфигурационные файлы, данные криптокошельков и другая информация.

В Android появится ИИ-защита от мошеннических звонков

Image

В Google анонсировали новые защитные механизмы Android, которые должны уберечь пользователей от мошеннических сообщений, фальшивых звонков из банков и злоупотреблений переадресацией вызовов. Для обнаружения угроз будут использоваться облачная модель Gemini и локальная модель Gemini Nano. Новые функции постепенно появятся на поддерживаемых Android-устройствах.

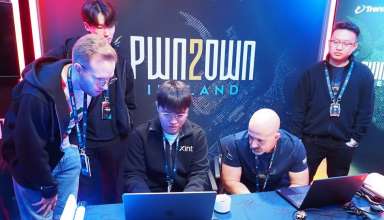
На Pwn2Own Ireland взломали Google Pixel 10 и Samsung Galaxy S26

Image

Завершились ежегодные соревнования Pwn2Own Ireland 2026, где ИБ-исследователи суммарно заработали 1 262 000 долларов США, продемонстрировав эксплуатацию 98 уязвимостей нулевого дня. Среди главных целей специалистов оказались флагманские смартфоны Google Pixel 10 и Samsung Galaxy S26, которые удалось успешно скомпрометировать несколько раз.

ИИ-инструмент для пентестов ARTEX использовался в атаках на банки Южной Кореи

Image

Специалисты CrowdStrike рассказали о серии атак на финансовые организации в Южной Корее, в рамках которых злоумышленник применял опенсорсный ИИ-инструмент ARTEX и агентов Claude Code. В результате произошли утечки персональных данных клиентов пострадавших организаций, а некоторые банки столкнулись со сбоями в работе.

Октябрьский «вторник обновлений» Microsoft принес патчи для 1413 уязвимостей

Image

В рамках октябрьского «вторника обновлений» инженеры Microsoft исправили рекордные 1413 уязвимостей, включая три проблемы нулевого дня, одна из которых уже использовалась в реальных атаках. Также в компании представили новый подход к приоритизации патчей, призванный помочь администраторам разобраться с таким количеством исправлений.

В Docker Hub исправили критический баг двухлетней давности

Image

Разработчики Docker устранили критическую уязвимость CVE-2026-105445 в Docker Hub, которая позволяла злоумышленнику выдать себя за другого пользователя и управлять его контейнерными образами. Баг присутствовал в коде более двух лет и мог представлять серьезную угрозу для цепочки поставок.

Уязвимость в Ghostscript позволяла захватывать серверы через загрузку PDF-файлов

Image

Специалисты Wordfence обнаружили критическую уязвимость CVE-2026-39919 в Ghostscript, которая позволяет добиться удаленного выполнения кода через специально подготовленный PDF-файл. Проблема затрагивает Ghostscript с версии 9.21 по 10.07.1 и потенциально угрожает любым приложениям, которые используют этот инструмент для обработки PDF.

Музыкант получил 18 месяцев тюрьмы за мошенничество с ИИ-ботами

Image

54-летнего музыканта из Северной Каролины Майкла Смита (Michael Smith) приговорили к 18 месяцам тюремного заключения из-за участия в мошеннической схеме, связанной с ИИ-музыкой и ботами. С 2017 по 2024 год он использовал сгенерированную ИИ музыку и ботов для накрутки прослушиваний в Spotify, Apple Music, Amazon Music и YouTube Music, в итоге набрав миллиарды прослушиваний и получив миллионы долларов роялти.

Уязвимости в LibreOffice и OpenOffice позволяют выполнить код без каких-либо предупреждений

Image

В LibreOffice и Apache OpenOffice обнаружили уязвимости, которые позволяют вредоносной электронной таблице запустить произвольный Java-код сразу после открытия файла. При этом пользователь не увидит никаких предупреждений.

ИИ-модель Anthropic сообщила полиции ложную информацию об убийстве

Image

Во время внутреннего тестирования ИИ-модель Claude Haiku 4.5 отправила полиции Филадельфии ложную информацию по делу о нераскрытом убийстве. Специалисты Anthropic узнали об этом инциденте лишь спустя два месяца и дополнительно выяснили, что ИИ также отправлял заявки на получение виз через сайт Госдепартамента США.

MediaMarkt приостановила продажи кошельков Ledger из-за сообщений о вредоносных имплантах

Image

Европейская сеть магазинов электроники MediaMarktSaturn приостановила продажи криптовалютных кошельков Ledger после того, как покупатель из Германии сообщил, что приобрел в магазинах сети устройства с несанкционированными аппаратными модификациями. Тем временем представители Ledger раскрыли подробности работы таких «закладок», с помощью которых у пользователей в Юго-Восточной Азии предположительно украли криптовалюту на десятки миллионов долларов США.

В Anthropic предупредили, что ИИ-модели смогут воспроизводить себя, заражая IoT-девайсы

Image

Специалисты компании Anthropic предупреждают, что уже в ближайшие месяцы небольшие ИИ-модели могут научиться самостоятельно распространяться на IoT-устройства, формируя ботнеты без централизованного управления. По мнению исследователей, такие ИИ-черви смогут использовать вычислительные мощности зараженных девайсов для работы и дальнейшего распространения.

В бюджетных Android-смартфонах нашли предустановленную малварь

Image

Исследователи из компании Bitdefender выявили вредоносную кампанию Midnight Mimosa, которая затронула тысячи бюджетных Android-смартфонов более чем в 150 странах. Специалисты нашли малварь, которая была встроена непосредственно в прошивку устройств и позволяла злоумышленникам незаметно устанавливать новые приложения, заниматься рекламным мошенничеством и превращать смартфоны жертв в резидентные прокси.

Кибератака привела к отключению холодильников во французских супермаркетах

Image

Злоумышленники удаленно активировали системы разморозки холодильников в сотнях французских супермаркетов, и в результате магазины понесли серьезные убытки из-за испорченных продуктов. Предполагается, что атакующие взломали контроллеры Danfoss, управляющие холодильным оборудованием.

ИИ-поисковик TorrentClaw проверяет содержимое раздач на подделки и малварь

Image

Разработчики торрент-поисковика TorrentClaw, созданного преимущественно с помощью ИИ, представили систему TrueSpec, которая проверяет содержимое раздач и выявляет поддельные файлы и малварь. В частности, авторы заявляют, что инструмент уже помог выявить десятки торрентов, в которых злоумышленники использовали легитимный VLC для загрузки вредоносной DLL.

Критическая уязвимость в GitLab позволяет неавторизованному пользователю выполнить код на сервере

Image

Разработчики GitLab выпустили экстренные патчи для критической уязвимости CVE-2026-97229, которая позволяла без аутентификации выполнять произвольный код на стороне сервера. Проблема затрагивает GitLab Community Edition (CE) и Enterprise Edition (EE) и получила максимальную оценку по шкале CVSS — 10 баллов из 10 возможных.

Арестован инженер OpenAI, разместивший жучок в офисе компании

Image

В США арестовали 35-летнего инженера компании OpenAI Абдулрахмана Альфозана (Abdulrahman Alfozan), которого подозревают в установке скрытого записывающего устройства в переговорной комнате руководства компании. По версии следствия, мужчина установил скрытое записывающее устройство в переговорной комнате, предварительно завернув его в туалетную бумагу. При этом для подготовки своей шпионской активности он, предположительно, использовал ИИ.

OpenAI предупредила более 100 организаций о подозрительной активности своих моделей

Image

Представители OpenAI сообщили, что уведомили более ста организаций о потенциально опасной активности ИИ-моделей, поведение которых отклонялось от заданных ограничений. При этом в компании подчеркивают: такие уведомления не означают, что модели обязательно получили доступ к конфиденциальным данным или скомпрометировали сторонние системы.

Проблема FortiBleed по-прежнему используется хакерами

Image

ФБР и Секретная служба США (USSS) предупредили, что кампания FortiBleed по-прежнему активна и создает риски. По данным правоохранителей, злоумышленники продолжают атаковать доступные из интернета брандмауэры Fortinet FortiGate и SSL VPN-шлюзы, а некоторые пострадавшие организации в итоге теряют доступ к собственным устройствам.

ФБР объявило об аресте третьего участника ShinyHunters

Image

В США арестовали 54-летнего канадского ИБ-специалиста Эдварда Дубровски (Edward Dubrovsky), который работал с жертвами вымогателей и помогал компаниям вести переговоры с хакерами. По информации СМИ, его арест может быть связан с расследованием атак хак-группы ShinyHunters и недавним взломом ФБР.

Хакеры взломали Asos и разослали пользователям пуш о компрометации Snowflake

Image

Британский онлайн-ритейлер Asos заявил об утечке данных после того, как хакеры разослали пользователям его официального мобильного приложения пуш-уведомления с текстом «ASOS HACKED». Атакующие утверждают, что скомпрометировали инстанс Snowflake компании и похитили данные клиентов.

Страница 1 из 34712345 102030...