Linux

Xakep #331Image

Эй, башнем! Разбираем особенности Bash, которые нужно знать хакеру

Если ты хочешь пентестить машины с Linux, но не до конца понимаешь тонкости работы командной оболочки, эта статья — для тебя. В ней я объясняю нюансы работы в Bash, которые важно знать каждому пентестеру.

Xakep #331Image

Девять жизней. Способы закрепления вредоносов в Linux
При первом запуске малварь пытается закрепиться в системе, чтобы сохранить доступ после перезагрузки, выхода из учетной записи или команды kill. Канал первоначального доступа могут закрыть, например сменив пароль или установив обновление, которое устраняет уязвимость.

Xakep #329Image

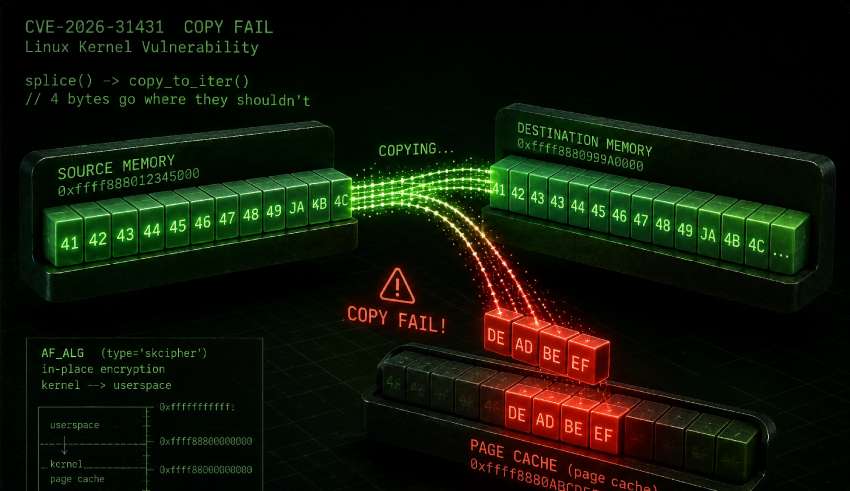
Copy Fail. Как четыре байта дают root в Linux

Весной 2026 года уязвимость Copy Fail привлекла много внимания. Скрипт на Python размером чуть больше 700 байт повышал права пользователя до прав суперпользователя буквально в один клик. В этой статье мы разберем технические подробности бага, напишем демокод целевой программы и пейлоад для нее. Соберем все вместе и проэксплуатируем механизм уязвимости.

Xakep #329Image

LD_PRELOAD Reloaded. Закрепляемся в Linux — от перехвата функций до руткита BEURK

«Зорко одно лишь сердце. Самого главного глазами не увидишь». Эта фраза Антуана де Сент-Экзюпери как нельзя лучше описывает ситуацию, в которой оказывается администратор взломанной системы. Его глаза — ls, ps, netstat — показывают ему не реальность, а то, что им позволено. Чтобы найти правду, нужно смотреть глубже: в механизмы загрузки библиотек, GOT, PLT. В этой статье мы научимся видеть то, что скрыто от глаз.

Xakep #328Image

MEGANews. Cамые важные события в мире инфосека за июль

В этом месяце: Линус Торвальдс поддержал использование ИИ в разработке Linux; утечка затронула 55,3 миллиона аккаунтов Suno и раскрыла данные о том, как обучались модели компании; агенты OpenAI выбрались из песочницы и атаковали Hugging Face; ЕС ввел санкции против VK и разработчика мессенджера Max; в Linux нашли уязвимость Bad Epoll, а также другие важные и интересные события июля.

Xakep #328Image

Релокации. Разбираемся, как Linux-программа находит функцию во время выполнения

Когда программа в Linux вызывает `printf`, `sleep` или любую другую функцию из динамической библиотеки, ее реальный адрес заранее неизвестен из-за ASLR. Тем не менее вызов каким-то образом срабатывает. В этой статье мы шаг за шагом разберем, как работают механизмы PLT, GOT и релокации, проследим процесс разрешения адресов с помощью `objdump`, `readelf` и GDB, а также увидим вживую, что происходит при первом и последующих вызовах библиотечной функции.

Xakep #328Image

HTB DevArea. Обходим проверку символических ссылок в Linux

Если пользователю разрешили запускать служебный скрипт через sudo, опасность может скрываться в обычном чтении файлов: запрет прямых путей и одиночных символических ссылок можно обойти цепочкой ссылок и заставить скрипт вывести закрытый ключ root.

Xakep #328Image

Контейнер без Docker. Собираем контейнер в Linux своими руками

В этой статье разберем, как работают контейнеры в Linux. Docker и похожие платформы сделали контейнеры популярными, но сама идея контейнеризации появилась в Linux задолго до них и работает на встроенных возможностях системы. А это значит, что при желании мы можем собрать контейнер безо всякого Docker.

Xakep #326Image

HTB Pterodactyl. Подделываем активную сессию и повышаем привилегии через udisks

В Linux права на локальные действия часто зависят не только от пользователя, но и от того, считает ли система его сессию активной. В этом райтапе я покажу, как подделать окружение PAM, заставить polkit признать SSH-сессию локальной, а затем через udisks смонтировать подготовленный образ файловой системы и получить root за счет сохраненного SUID-бита.

Xakep #326Image

Гора с секретами. Скрываем процессы в Linux c помощью mount

Сокрытие процессов — классическая задача для малвари. Обычно это территория руткитов: LKM-модули, перехват syscall-таблицы, подмена обработчиков в /proc. Все это требует загрузки кода в ядро, компиляции под конкретную версию и оставляет заметные следы. Но есть способ проще. Никаких модулей ядра и компиляции, только один штатный вызов mount с флагом MS_BIND.

Xakep #326Image
ВзломДля начинающих

Атака на NFS. Разбираем эскалацию привилегий через NFS

В этой статье подробно рассмотрим, как с помощью Network File System можно повысить привилегии на Linux-сервере. Я покажу способы быстро поднять привилегии до root благодаря кривой конфигурации и недостаткам системы.

Xakep #325Image

Мастерская хакeра. Лезем в недра системы и работаем с файлами

Давненько я не писал подборок утилит! В этом выпуске «мастерской» — инструменты для разгребания файлохранилищ, отладки неразговорчивых программ и работы с логами. Готовь терминал и присаживайся поудобнее!

Xakep #325Image

Некромантия на минималках. Оживляем древний Samsung NC110 с помощью Arch Linux и Sway

Когда у тебя есть старый ноутбук и немного свободного времени, можно провести сеанс некромантии: подобрать оптимальную ОС и подходящий набор софта, чтобы твоя машина смогла тянуть современные задачи. Этим мы сегодня и займемся.

Xakep #324Image

Мощные аргументы. Блокируем запуск процессов в Linux через переменные окружения

Чтобы сломать запуск программы в Linux, необязательно трогать сам бинарник или права доступа. Можно попробовать перегрузить данные, которые передаются процессу при старте, — аргументы командной строки и переменные окружения. В этой статье разберемся, как это можно реализовать.

Xakep #324Image

Velociraptor. Осваиваем скальпель цифрового патологоанатома

Представь: тебе срочно нужно понять, что происходило на сервере ночью, или проверить десяток машин на подозрительные процессы. Раньше на это уходили часы. Velociraptor предлагает удобный путь: задать системе вопрос и сразу получить ответ.

Страница 1 из 4212345 102030...

Рассылка

Важные события и скидка на подписку:
«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков